Bank of America contrata a 1.000 personas para parchear fallos de software expuestos por la IA de Anthropic
Hecho Qué ha ocurrido
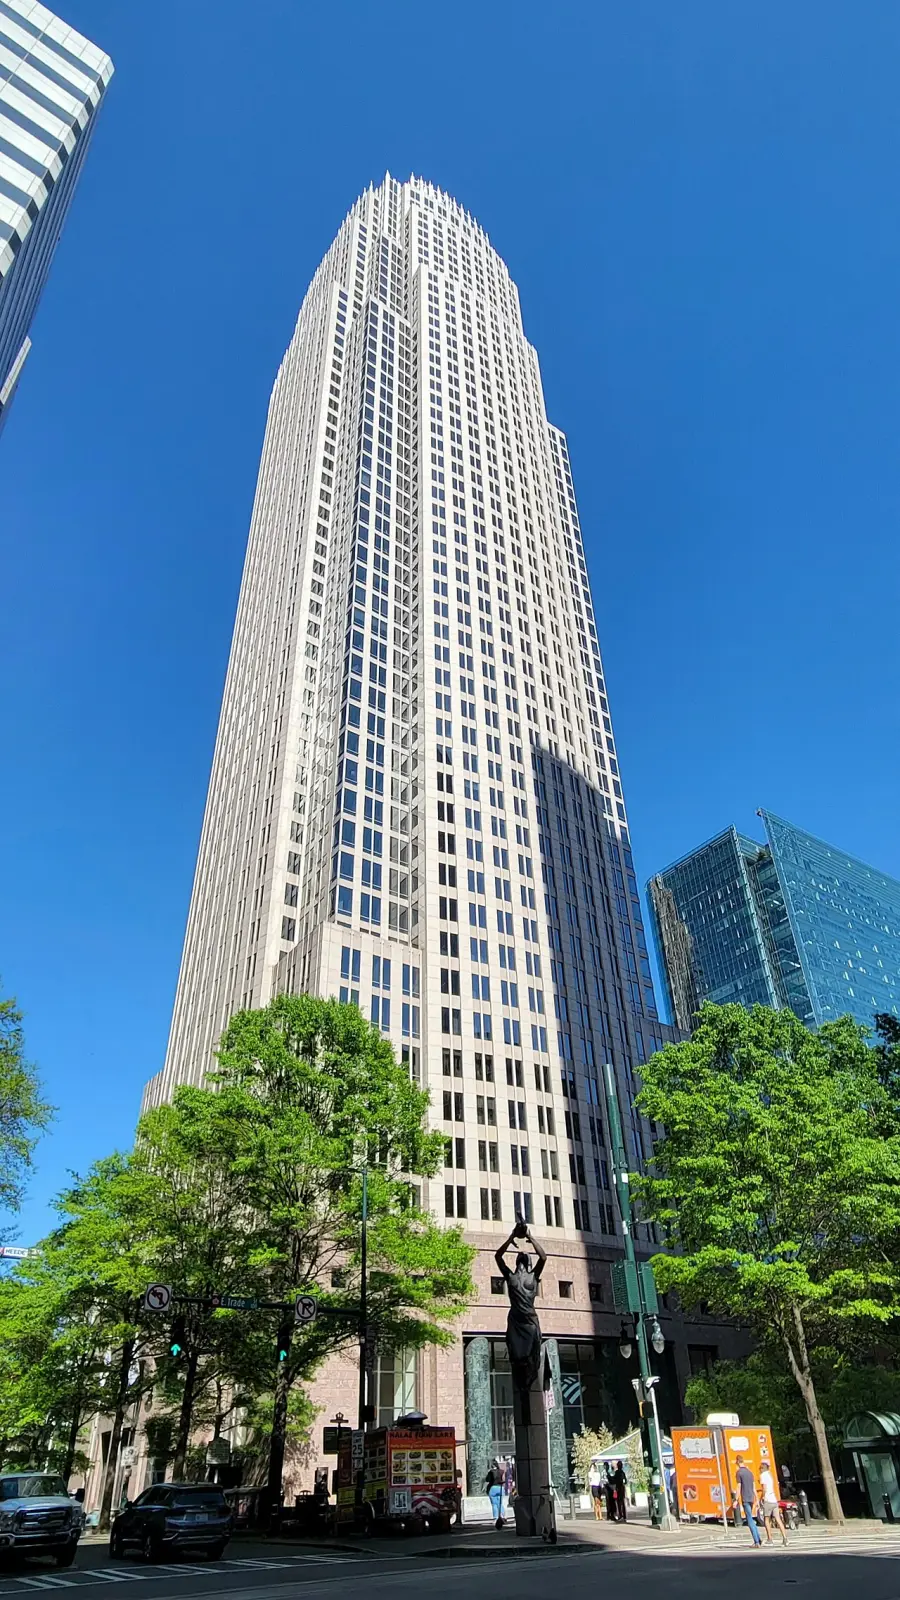
El consejero delegado de Bank of America, Brian Moynihan, dijo a los analistas que el banco contrató 1.000 contratistas adicionales para la llamada 'remediación de Mythos', en referencia al modelo de Anthropic especializado en ciberseguridad. Según Moynihan, el trabajo de parcheo comenzó en el segundo trimestre y se suma a las 3.000 personas que ya trabajan en esa área. No precisó el coste, aunque afirmó que el banco gastó 'un par de cientos de millones más' en problemas de software y de cumplimiento contra el blanqueo de dinero.
Resumen generado mediante IA a partir de Business Insider España. Naturaleza de la información: declaración de parte interesada.
Análisis Por qué importa
Muestra que los modelos avanzados capaces de encontrar fallos de software ya obligan a un gran banco a reforzar equipos y a revisar su código, con costes visibles en plantilla y presupuesto.
- Quién se ve afectado
- Bancos y entidades financieras, y sus proveedores de software.
- Qué puede cambiar
- Los equipos de seguridad podrían necesitar más capacidad de parcheo y revisión de código, propia y de proveedores, en lugar de depender solo de los ciclos habituales de actualización.
Análisis generado a partir de la información disponible; no procede de la fuente.
Predicción Qué observar a continuación
Si otras entidades financieras anuncian refuerzos similares y si los reguladores piden pruebas de resiliencia frente a modelos de IA que detectan vulnerabilidades.
Recomendación Qué debería hacer una empresa
Revisar en los próximos 3-6 meses las vulnerabilidades de software y la capacidad de parcheo acelerado de los proveedores críticos.
Recomendación generada por IA con la evidencia disponible; no es asesoramiento profesional.
Enviar esta noticia por correo
Fuente original: Business Insider España. La referencia es siempre el artículo original.
Ver fuente original ↗modelos fronteraciberseguridad Bank of AmericaAnthropicJPMorgan Chase AnthropicBank of AmericaciberseguridadMythossector financiero
Tu opinión
0 comentarios
Relacionadas
Jensen Huang dice que cortaría el suministro de chips a quien desarrolle una IA insegura, pero no dirige a otras empresas
El consejero delegado de Nvidia, Jensen Huang, afirmó en una entrevista en Bloomberg TV que dejaría de suministrar chips a un cliente que desarrollara una IA…
Por qué importaLas declaraciones de un proveedor clave de chips sobre quién puede acceder a su tecnología señalan que la seguridad podría convertirse en una…
Anthropic amplía el acceso a sus capacidades de ciberseguridad con IA para equipos verificados
Anthropic amplía su Programa de Verificación Cibernética con tres niveles de acceso (Defense, Red Team y Specialized) según el tipo de trabajo de seguridad…
Por qué importaLos equipos de seguridad de empresas y organismos podrían acceder a modelos con menos filtros para tareas defensivas, lo que cambia cómo se conciben…
Las empresas de IA analizan en privado escenarios de incidente catastrófico, según Axios
Según Axios, citando fuentes de la industria, ejecutivos de OpenAI, Anthropic y otras empresas analizan en privado cómo responderían a un incidente…
Por qué importaMuestra que los propios desarrolladores consideran plausibles los incidentes de seguridad de alto impacto, lo que debería reforzar la gestión de…
Un informe de Inetum sitúa la IA en cerca del 80% de los ataques de ransomware
Un informe de Inetum sobre el primer semestre de 2026 recoge más de 60.000 alertas y más de 22.000 incidentes, casi el 40% de gravedad alta o crítica. Según el…
Por qué importaLa automatización con IA reduce las barreras para los atacantes, lo que obliga a las empresas a reforzar la detección temprana y la protección de…