Policía de Georgia usó Flock para rastrear a su expareja y a otro agente
Hecho Qué ha ocurrido
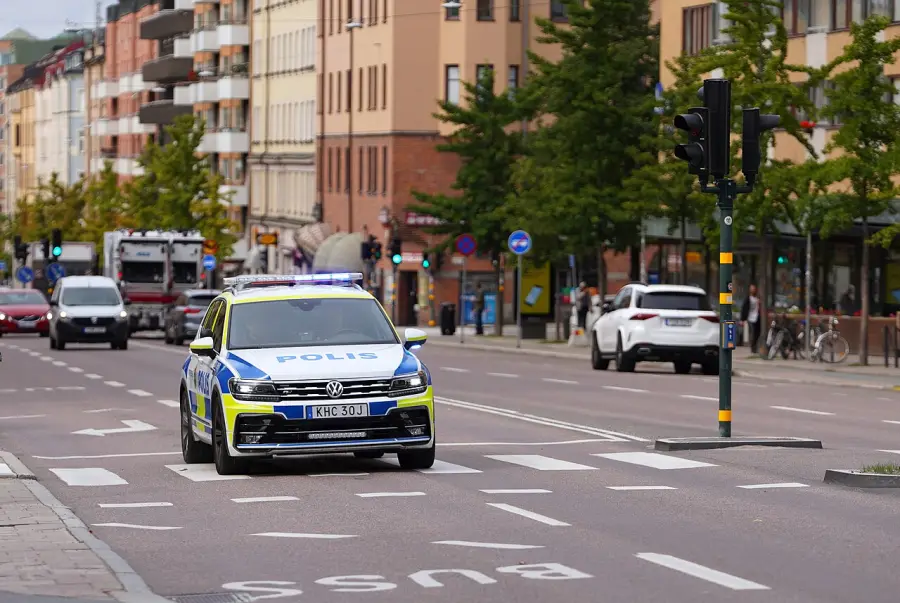
Dustin Bozzo, agente de policía en Alpharetta, Georgia, utilizó el sistema de lectores de matrículas automáticos (ALPR) de Flock Safety 56 veces entre marzo y mayo para rastrear el vehículo de su expareja, oficial de la misma policía, y 29 veces el de otro agente. Bozzo fue puesto en licencia remunerada el 20 de julio y renunció el 5 de agosto tras una investigación interna. Según documentos internos, Bozzo afirmó que buscaba verificar que su expareja llegara segura a casa, aunque Flock registra que usó categorías falsas como "Persona Buscada" e "Infracción de Tráfico" para justificar las búsquedas.
Resumen generado mediante IA a partir de Wired AI (original en inglés). Naturaleza de la información: hecho documentado.
Análisis Por qué importa
El caso documenta un patrón creciente de abuso de herramientas de vigilancia policial —Wired reporta al menos 45 incidentes de agentes rastreando parejas románticas con Flock— que expone tanto los riesgos de privacidad de tecnología tan potente como la falta de controles internos en departamentos policiales. Para directivos de empresa, ilustra cómo sistemas de seguridad de uso legítimo pueden desviarse sin salvaguardas robustas.
- Quién se ve afectado
- Departamentos de policía, ciudadanos objeto de vigilancia indebida, y proveedores de tecnología de seguridad que enfrentan escrutinio regulatorio por falta de auditoría.
- Qué puede cambiar
- El caso refuerza la presión sobre agencias policiales para implementar controles más estrictos de acceso y auditoría de ALPRs, y sobre Flock Safety para mejorar verificación de uso legítimo y alertas de patrones anómalos. Potencialmente acelera demandas de regulación sobre tecnología de vigilancia en fuerzas de seguridad.
Análisis generado a partir de la información disponible; no procede de la fuente.
Predicción Qué observar a continuación
Cambios en políticas de acceso interno a Flock en departamentos policiales; demandas o legislación estatal sobre auditoría de ALPRs; respuesta de Flock Safety con controles técnicos adicionales; escala y alcance real de los abusos documentados en otros departamentos.
Recomendación Qué debería hacer una empresa
Empresas que proveen herramientas de seguridad o vigilancia deberían revisar en los próximos 6 meses si sus sistemas incluyen logging automático de anomalías de uso (búsquedas frecuentes de un mismo usuario/vehículo, cambios de categoría sospechosos) y alertas a administradores; implementar auditoría externa periódica de accesos.
Recomendación generada por IA con la evidencia disponible; no es asesoramiento profesional.
Enviar esta noticia por correo
Enviado. Revisa que llegue a la bandeja de entrada de quien lo reciba.
La dirección no parece válida.
Has enviado varios correos seguidos. Espera un rato.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
No se ha podido enviar. Inténtalo de nuevo en unos minutos.
Fuente original: Wired AI. La referencia es siempre el artículo original.
Ver fuente original ↗ALPR (lectores automáticos desistemas de vigilancia Flock SafetyAlpharetta Police Department abuso de tecnología Flock Safety Georgia privacidad vigilancia policial
Relacionadas
Modelos «abiertos» de IA: los pesos no equivalen a código abierto y las licencias imponen límites
Un análisis revisa las licencias de modelos abiertos como gpt-oss, Gemma 4, DeepSeek-V4.1, Mistral, Qwen3.8 y Llama 4 a octubre de 2026. Señala que publicar…
Por qué importaUn negocio que construya productos sobre un modelo abierto debe revisar la licencia, no solo la etiqueta, porque los umbrales de facturación o…
Una madre demanda a OpenAI por usar datos de sus hijos de 12 y 16 años para entrenar ChatGPT
Una madre de Hawái demandó a OpenAI en un tribunal federal de California por extraer datos sensibles de sus dos hijos, de 12 y 16 años, para entrenar sus…
Por qué importaMuestra el riesgo legal de usar conversaciones de menores para entrenar modelos, y la presión regulatoria sobre productos de IA dirigidos o…
La IA detecta fallos antiguos en software heredado, pero corregirlos sigue siendo complejo
Un artículo de Xataka México describe la vulnerabilidad de PHP que la PHP Foundation detectó en 2024 y cuya reparación se postergó por su complejidad. Según el…
Por qué importaMuchas organizaciones dependen de software antiguo que no puede actualizarse sin reconstruir plataformas, lo que convierte la auditoría de código…
Check Point alerta de que la IA y los navegadores antidetección facilitan el fraude online
Check Point Research publicó una investigación que advierte del uso creciente de navegadores antidetección combinados con IA para crear múltiples identidades…
Por qué importaLos equipos de prevención de fraude, banca y plataformas digitales pueden ver cómo sus sistemas basados en análisis de cuentas individuales resultan…
Tu opinión
Te hemos enviado un correo para confirmar tu dirección. El comentario se procesará cuando pulses el enlace.
Gracias. Tu comentario se publicará cuando lo revise el equipo (los primeros comentarios de cada persona se moderan).
Comentario publicado. Gracias por participar.
No se puede comentar aquí.
Indica un nombre (de 2 a 60 caracteres).
El correo no parece válido.
El comentario debe tener entre 10 y 2.000 caracteres.
Demasiados enlaces en el comentario.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
Has alcanzado el límite diario de comentarios.
Demasiados comentarios seguidos. Espera un rato.
No se ha podido enviar el correo de confirmación. Inténtalo de nuevo en unos minutos.