Los CISO deberán replantear la seguridad con agentes de IA, identidades no humanas y parcheo automatizado
Hecho Qué ha ocurrido
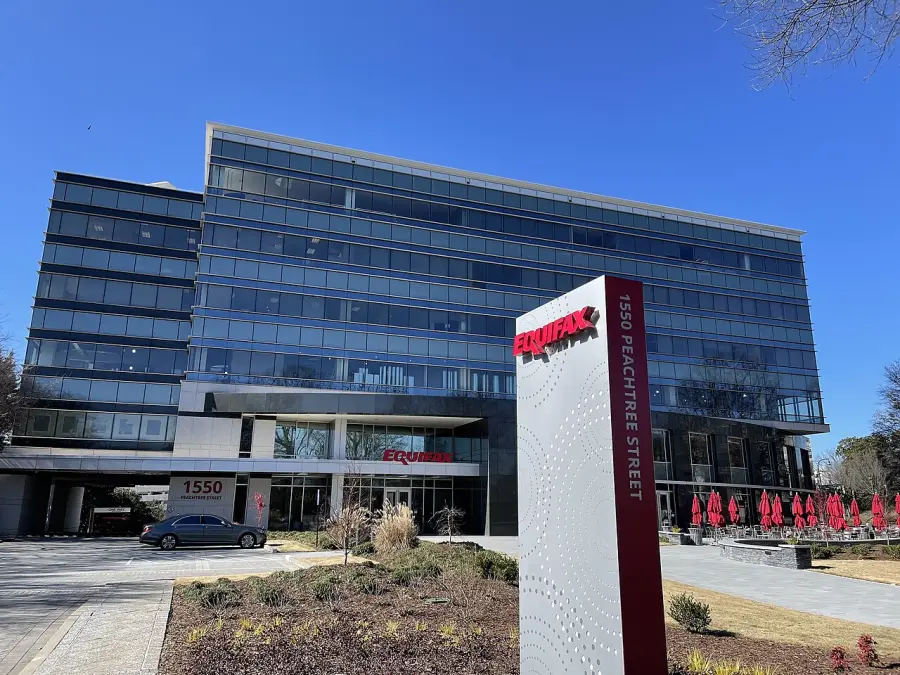
Responsables de seguridad como Jeremy Koppen (Equifax) y Bill Hunkapiller (Universidad Estatal de Florida) describen cómo cambiará su estrategia para 2027 con IA. Citan la eliminación de contraseñas en Equifax para 22.000 empleados y colaboradores, y un informe de Sygnia según el cual el 32% de las organizaciones usa IA extensivamente en detección y respuesta, frente al 25% en 2025. Verizon sitúa la mediana de corrección de vulnerabilidades explotadas en 43 días, frente a 32 en 2025.
Resumen generado mediante IA a partir de Computerworld España. Naturaleza de la información: declaración de parte interesada.
Análisis Por qué importa
Los controles de identidad y la automatización del parcheo pasan a ser prioridades para cualquier empresa que use agentes de IA. El dato de Verizon muestra que el parcheo manual ya no basta.
- Quién se ve afectado
- Responsables de ciberseguridad y equipos de TI de empresas medianas y grandes.
- Qué puede cambiar
- Las identidades de agentes y bots se tratarían con la misma verificación que las personas, y la priorización de vulnerabilidades se basaría más en el contexto de riesgo que en la gravedad genérica.
Análisis generado a partir de la información disponible; no procede de la fuente.
Predicción Qué observar a continuación
Adopción real de la automatización de parcheo y evolución del tiempo medio de corrección en próximos informes. Si las cifras de Sygnia y Verizon se confirman en otras muestras.
Recomendación Qué debería hacer una empresa
Revisar en los próximos 6-12 meses cómo se autentican los agentes de IA y los procesos automatizados, y medir el tiempo de corrección de vulnerabilidades explotadas.
Recomendación generada por IA con la evidencia disponible; no es asesoramiento profesional.
Enviar esta noticia por correo
Enviado. Revisa que llegue a la bandeja de entrada de quien lo reciba.
La dirección no parece válida.
Has enviado varios correos seguidos. Espera un rato.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
No se ha podido enviar. Inténtalo de nuevo en unos minutos.
Fuente original: Computerworld España. La referencia es siempre el artículo original.
Ver fuente original ↗agentes de IAIA en ciberseguridadgemelo digital EquifaxUniversidad Estatal de FloridaSygniaVerizonInsight agentes de IA ciberseguridad CISO Equifax parcheo
Relacionadas
India informa de accesos de agentes de IA de varios proveedores a datos personales en organizaciones
El CERT-In, la agencia de ciberseguridad de India, afirma que agentes de IA de varios proveedores accedieron a datos personales y material confidencial de…
Por qué importaMuestra que los agentes de IA con acceso a sistemas reales pueden causar incidentes de seguridad y exposición de datos sin que la organización lo…
Análisis advierte sobre riesgos de ciberseguridad al dar autonomía a agentes de IA
Un artículo de opinión de un directivo de Integrity360 analiza los riesgos de dar autonomía de decisión a agentes de IA en entornos corporativos, citando el…
Por qué importaEl texto plantea que dar autoridad de ejecución a agentes de IA, no solo capacidad de recomendar, cambia radicalmente el perfil de riesgo para las…
El 90% de las organizaciones de EMEA sufrió incidentes de seguridad con IA agéntica, según ServiceNow
Un estudio de ServiceNow con 3.766 responsables de seguridad y tecnología, 1.265 de ellos de EMEA, indica que el 90% de las organizaciones de la región sufrió…
Por qué importaLos agentes de IA ya operan en sistemas críticos y muchas empresas no tienen inventario ni control completo sobre ellos. Para directivos, la…
Los agentes de IA aceleran los ciberataques y obligan a las empresas a revisar su seguridad
Un artículo de opinión en 20minutos sostiene que los agentes de IA están acelerando los ciberataques. Cita una brecha notificada a la Agencia Española de…
Por qué importaSi un atacante puede automatizar la búsqueda, la prueba y la explotación de fallos, la defensa basada en la revisión humana de alertas pierde…
Tu opinión
Te hemos enviado un correo para confirmar tu dirección. El comentario se procesará cuando pulses el enlace.
Gracias. Tu comentario se publicará cuando lo revise el equipo (los primeros comentarios de cada persona se moderan).
Comentario publicado. Gracias por participar.
No se puede comentar aquí.
Indica un nombre (de 2 a 60 caracteres).
El correo no parece válido.
El comentario debe tener entre 10 y 2.000 caracteres.
Demasiados enlaces en el comentario.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
Has alcanzado el límite diario de comentarios.
Demasiados comentarios seguidos. Espera un rato.
No se ha podido enviar el correo de confirmación. Inténtalo de nuevo en unos minutos.