Nadella advierte de que mucha infraestructura crítica no se puede parchear frente a ciberataques con IA
Hecho Qué ha ocurrido
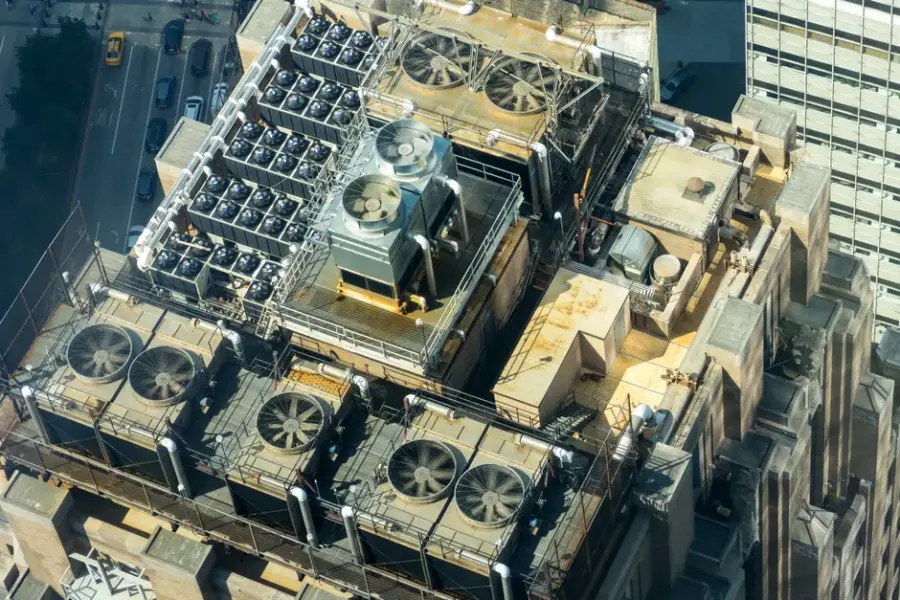
En The New York Times DealBook Summit, el CEO de Microsoft, Satya Nadella, afirmó que gran parte de la infraestructura crítica, como firmware, sistemas de refrigeración y HVAC, conectada a internet, no puede parchearse. Atribuyó a un "latent bug" la reciente caída de Outlook y señaló que la velocidad de parcheo debe igualar la de explotación.
Resumen generado mediante IA a partir de TechCrunch AI (original en inglés). Naturaleza de la información: declaración de parte interesada.
Análisis Por qué importa
Muchos sistemas físicos conectados tienen vulnerabilidades sin solución de actualización, lo que eleva el riesgo para cualquier empresa con equipos industriales o de climatización conectados.
- Quién se ve afectado
- Operadores de infraestructura crítica, centros de datos, transporte y empresas con dispositivos de edificios conectados.
- Qué puede cambiar
- Las empresas podrían tener que revisar inventarios de firmware, aislar equipos no actualizables y acelerar la aplicación de parches en producción.
Análisis generado a partir de la información disponible; no procede de la fuente.
Predicción Qué observar a continuación
Si los reguladores exigen plazos de parcheo más cortos y si se confirman vínculos entre las recientes caídas y ciberataques, que las autoridades han negado.
Recomendación Qué debería hacer una empresa
Inventariar en los próximos 3 meses los dispositivos conectados sin capacidad de actualización de firmware y definir planes de aislamiento.
Recomendación generada por IA con la evidencia disponible; no es asesoramiento profesional.
Enviar esta noticia por correo
Enviado. Revisa que llegue a la bandeja de entrada de quien lo reciba.
La dirección no parece válida.
Has enviado varios correos seguidos. Espera un rato.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
No se ha podido enviar. Inténtalo de nuevo en unos minutos.
Fuente original: TechCrunch AI. La referencia es siempre el artículo original.
Ver fuente original ↗IA para descubrimiento de Microsoft ciberseguridad infraestructura crítica Microsoft Outlook Satya Nadella
Relacionadas
AMETIC pide a los partidos situar a España en el top 5 europeo en IA en 2030
La patronal AMETIC ha presentado a las formaciones políticas propuestas para los programas electorales de 2026, entre ellas una vicepresidencia de…
Por qué importaSon propuestas de una patronal, no compromisos políticos. Si se incorporan a los programas electorales, podrían traducirse en financiación y ayudas…
Las empresas se blindan frente a ciberamenazas potenciadas por la IA tras un otoño de ataques
Según el artículo, en octubre y noviembre de 2026 se sucedieron incidentes graves: un fallo crítico en PHP descubierto con ayuda de IA obligó a desconectar…
Por qué importaLa IA reduce el tiempo que tienen los equipos para parchear vulnerabilidades, lo que obliga a revisar prioridades de seguridad y el control sobre…
Investigadores hallan 35 vulnerabilidades en iPhone, Mac y otros dispositivos Apple con GPT-6 Cyber
Investigadores de la firma de ciberseguridad Calif encontraron 35 vulnerabilidades en dispositivos Apple con el modelo GPT-6 Cyber de OpenAI, que abarcan…
Por qué importaMuestra que la IA acelera tanto la detección de fallos como la capacidad de explotarlos, lo que obliga a revisar la velocidad con la que se aplican…
Una plataforma india de cobro de deudas con IA expuso datos de 6,6 millones de cuentas
Dos fallas de seguridad en CreditNirvana, de la empresa india Perfios, dejaron expuestas 6,6 millones de cuentas de deudores y unas 315.000 grabaciones de…
Por qué importaMuestra el riesgo de concentrar datos financieros sensibles, como documentos de identidad e informes de crédito, en sistemas de agentes de IA que…
Tu opinión
Te hemos enviado un correo para confirmar tu dirección. El comentario se procesará cuando pulses el enlace.
Gracias. Tu comentario se publicará cuando lo revise el equipo (los primeros comentarios de cada persona se moderan).
Comentario publicado. Gracias por participar.
No se puede comentar aquí.
Indica un nombre (de 2 a 60 caracteres).
El correo no parece válido.
El comentario debe tener entre 10 y 2.000 caracteres.
Demasiados enlaces en el comentario.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
Has alcanzado el límite diario de comentarios.
Demasiados comentarios seguidos. Espera un rato.
No se ha podido enviar el correo de confirmación. Inténtalo de nuevo en unos minutos.