Parlamento Europeo prorroga rastreo de mensajes hasta 2028 pese a mayoría contraria
Hecho Qué ha ocurrido
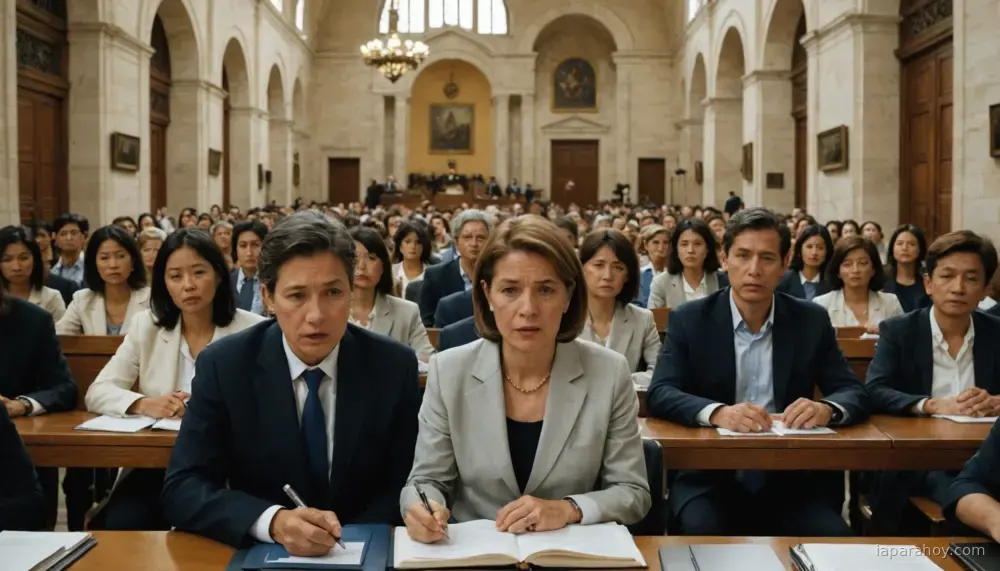
El Parlamento Europeo votó el 9 de julio de 2026 para prorrogar la "excepción ePrivacy" hasta abril de 2028, permitiendo que Meta, Google y Microsoft escaneen voluntariamente mensajes privados en busca de abuso infantil. Aunque más eurodiputados votaron en contra que a favor, la propuesta avanzó por defecto al no alcanzarse los 361 votos necesarios para bloquearla en segunda lectura. El procedimiento de urgencia, insólito, se votó cuando muchos parlamentarios estaban ausentes antes del verano. Dos enmiendas excluyeron servicios con cifrado de extremo a extremo como WhatsApp y Signal.
Resumen generado mediante IA a partir de Xataka. Naturaleza de la información: hecho documentado.
Análisis Por qué importa
Las decisiones sobre escaneo de mensajes privados afectan directamente las políticas de privacidad y cumplimiento normativo de plataformas globales. La tensión entre protección de menores y derechos digitales define el marco regulatorio para empresas de tecnología en Europa hasta 2028 y sienta precedente para otras regiones.
- Quién se ve afectado
- Meta, Google, Microsoft y otros proveedores de mensajería; usuarios europeos; equipos de cumplimiento y privacidad en empresas tecnológicas.
- Qué puede cambiar
- Las plataformas pueden mantener sistemas de escaneo automatizado de chats hasta 2028 sin obligación legal, pero el debate sobre Chat Control 2.0 (regulación permanente más estricta) sigue negociándose. Esto extiende el statu quo de escaneo voluntario, aunque limitado por las enmiendas sobre cifrado.
Análisis generado a partir de la información disponible; no procede de la fuente.
Predicción Qué observar a continuación
Evolución de las negociaciones sobre Chat Control 2.0 y su posible aprobación; respuesta de plataformas sobre mantenimiento o expansión de sistemas de escaneo; cambios en tasas de falsos positivos reportadas por organismos como la policía alemana (BKA); impacto en adopción de servicios cifrados como Signal y WhatsApp; reacciones regulatorias de otros bloques (UK, Latinoamérica).
Recomendación Qué debería hacer una empresa
Empresas tecnológicas europeas y globales deben revisar políticas de cumplimiento ePrivacy y presupuestos de sistemas de escaneo antes de 2028, evaluando en los próximos 6-12 meses si mantienen, adaptan o suspenden estos mecanismos conforme avance el debate sobre Chat Control 2.0 y se clarifique la futura normativa permanente.
Recomendación generada por IA con la evidencia disponible; no es asesoramiento profesional.
Enviar esta noticia por correo
Enviado. Revisa que llegue a la bandeja de entrada de quien lo reciba.
La dirección no parece válida.
Has enviado varios correos seguidos. Espera un rato.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
No se ha podido enviar. Inténtalo de nuevo en unos minutos.
Fuente original: Xataka. La referencia es siempre el artículo original.
Ver fuente original ↗escaneo automatizadoIA MetaGoogleMicrosoftParlamento Europeo abuso infantil cifrado ePrivacy privacidad UE
Relacionadas
El Ayuntamiento de Madrid usa IA para revisar vídeos de la acampada de Sol en busca de posibles delitos
Según El Mundo, el equipo del alcalde Almeida revisa vídeos de la Puerta del Sol frame a frame para buscar posibles delitos de los acampados por la vivienda…
Por qué importaEs un caso práctico de videovigilancia con análisis automatizado de imágenes por parte de una administración, con debate jurídico sobre dónde termina…
Modelos «abiertos» de IA: los pesos no equivalen a código abierto y las licencias imponen límites
Un análisis revisa las licencias de modelos abiertos como gpt-oss, Gemma 4, DeepSeek-V4.1, Mistral, Qwen3.8 y Llama 4 a octubre de 2026. Señala que publicar…
Por qué importaUn negocio que construya productos sobre un modelo abierto debe revisar la licencia, no solo la etiqueta, porque los umbrales de facturación o…
Una madre demanda a OpenAI por usar datos de sus hijos de 12 y 16 años para entrenar ChatGPT
Una madre de Hawái demandó a OpenAI en un tribunal federal de California por extraer datos sensibles de sus dos hijos, de 12 y 16 años, para entrenar sus…
Por qué importaMuestra el riesgo legal de usar conversaciones de menores para entrenar modelos, y la presión regulatoria sobre productos de IA dirigidos o…
La IA detecta fallos antiguos en software heredado, pero corregirlos sigue siendo complejo
Un artículo de Xataka México describe la vulnerabilidad de PHP que la PHP Foundation detectó en 2024 y cuya reparación se postergó por su complejidad. Según el…
Por qué importaMuchas organizaciones dependen de software antiguo que no puede actualizarse sin reconstruir plataformas, lo que convierte la auditoría de código…
Tu opinión
Te hemos enviado un correo para confirmar tu dirección. El comentario se procesará cuando pulses el enlace.
Gracias. Tu comentario se publicará cuando lo revise el equipo (los primeros comentarios de cada persona se moderan).
Comentario publicado. Gracias por participar.
No se puede comentar aquí.
Indica un nombre (de 2 a 60 caracteres).
El correo no parece válido.
El comentario debe tener entre 10 y 2.000 caracteres.
Demasiados enlaces en el comentario.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
Has alcanzado el límite diario de comentarios.
Demasiados comentarios seguidos. Espera un rato.
No se ha podido enviar el correo de confirmación. Inténtalo de nuevo en unos minutos.