Descubren troyano bancario RatHat que usa IA generativa para controlar Android y robar cuentas
Hecho Qué ha ocurrido
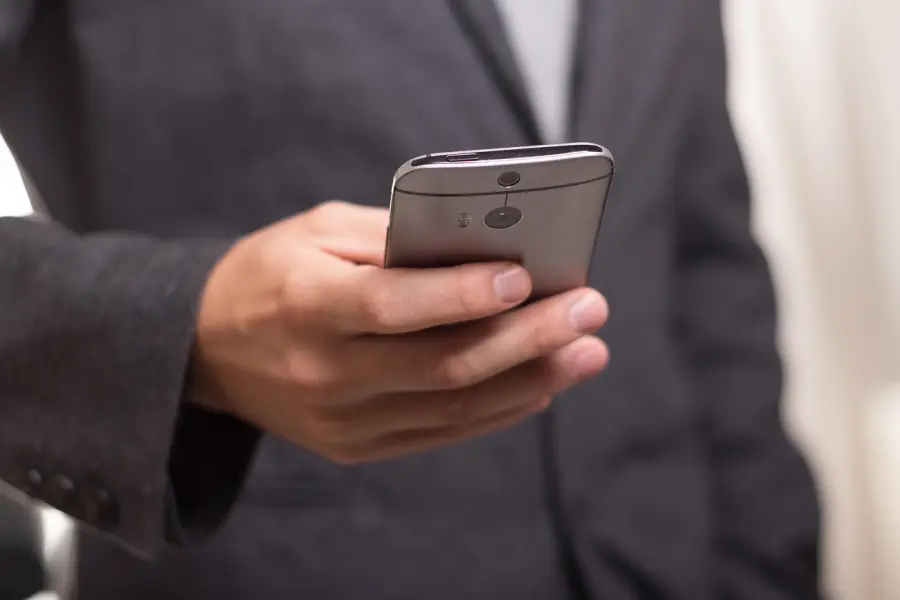
Zimperium zLabs identificó RatHat, un troyano bancario para Android que emplea un asistente de IA generativa para interpretar la pantalla y ejecutar acciones de forma autónoma. El malware crea superposiciones invisibles sobre apps bancarias para robar credenciales y códigos de un solo uso, y se distribuye por smishing y publicidad maliciosa. Los investigadores atribuyen su operación a actores con base en China.
Resumen generado mediante IA a partir de Infobae Tecno. Naturaleza de la información: hecho documentado.
Análisis Por qué importa
Muestra que los atacantes ya incorporan IA generativa para adaptar malware a interfaces cambiantes, haciéndolo más difícil de detectar que los scripts tradicionales, lo que eleva el riesgo para empresas y usuarios de banca móvil.
- Quién se ve afectado
- Bancos, fintechs, usuarios de banca móvil en Android y equipos de ciberseguridad corporativa.
- Qué puede cambiar
- La detección basada en patrones fijos de interfaz pierde eficacia frente a malware que razona visualmente con IA, obligando a reforzar controles de comportamiento y verificación multifactor.
Análisis generado a partir de la información disponible; no procede de la fuente.
Predicción Qué observar a continuación
Habrá que vigilar la expansión de RatHat a otras regiones, la aparición de variantes similares con IA integrada y la respuesta de Google y bancos en materia de detección y parches.
Recomendación Qué debería hacer una empresa
Las entidades financieras deberían evaluar en los próximos 3-6 meses soluciones de detección basadas en comportamiento y reforzar la autenticación fuera de banda ante amenazas móviles asistidas por IA.
Recomendación generada por IA con la evidencia disponible; no es asesoramiento profesional.
Enviar esta noticia por correo
Enviado. Revisa que llegue a la bandeja de entrada de quien lo reciba.
La dirección no parece válida.
Has enviado varios correos seguidos. Espera un rato.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
No se ha podido enviar. Inténtalo de nuevo en unos minutos.
Fuente original: Infobae Tecno. La referencia es siempre el artículo original.
Ver fuente original ↗IA generativavisión por computadoraagentes Zimperium Android banca móvil China ciberseguridad malware
Relacionadas
OpenAI cuadruplica las recompensas por fallos de seguridad y prepara un sprint interno con Cathedral
OpenAI ha cuadruplicado los pagos de su programa de bug bounty. Las vulnerabilidades críticas en productos como ChatGPT o Codex pueden pagar hasta 30.000…
Por qué importaMuestra que OpenAI trata la seguridad de sus productos como un frente de inversión continuo y que sus pagos se acercan a los de Google, aunque siguen…
El Reino Unido prevé ataques con IA contra su infraestructura crítica antes de 2028
El Centro Nacional de Ciberseguridad del Reino Unido, parte del GCHQ, advirtió en su informe anual del 3 de noviembre que es muy probable que antes de 2028 se…
Por qué importaLas empresas que operan servicios esenciales o cadenas de suministro deben asumir que los ataques asistidos por IA serán más frecuentes y a mayor…
Tribunal de EE. UU. confirma que el uso de IA no obliga a reducir honorarios de abogados
El Tribunal de Apelaciones del Décimo Circuito confirmó un pago de USD 114.663,11 a abogados de los demandados en un caso por secretos comerciales, rechazando…
Por qué importaLa decisión fija que quien alega que la IA infló una factura debe demostrarlo con horas concretas, lo que afecta a cómo despachos y clientes negocian…
Anthropic bloquea que Claude Code recree videojuegos existentes tras una oleada de clones
Anthropic ha añadido dos frases al prompt de sistema de Claude Code para Opus 5.5 que impiden clonar juegos de otros, según confirmó en X el empleado Addy…
Por qué importaMuestra que las políticas de uso de los asistentes de programación empiezan a limitar el uso de material con propiedad intelectual, algo que las…
Tu opinión
Te hemos enviado un correo para confirmar tu dirección. El comentario se procesará cuando pulses el enlace.
Gracias. Tu comentario se publicará cuando lo revise el equipo (los primeros comentarios de cada persona se moderan).
Comentario publicado. Gracias por participar.
No se puede comentar aquí.
Indica un nombre (de 2 a 60 caracteres).
El correo no parece válido.
El comentario debe tener entre 10 y 2.000 caracteres.
Demasiados enlaces en el comentario.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
Has alcanzado el límite diario de comentarios.
Demasiados comentarios seguidos. Espera un rato.
No se ha podido enviar el correo de confirmación. Inténtalo de nuevo en unos minutos.