Investigación 'HEIF Heist' revela cómo una imagen manipulada comprometió sistemas de OpenAI, Slack, Meta y GitHub
Hecho Qué ha ocurrido
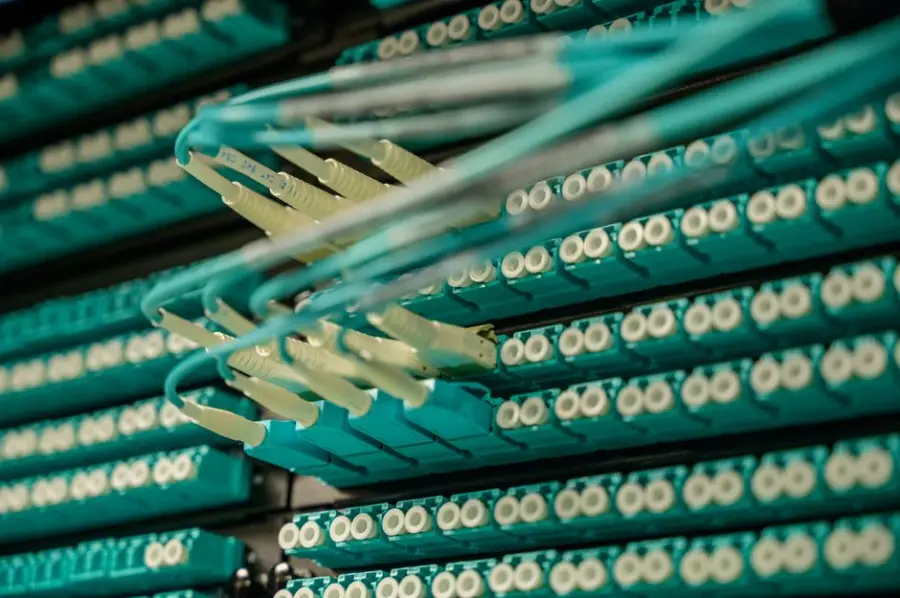
Hacktron AI descubrió una familia de vulnerabilidades en bibliotecas de decodificación de imágenes HEIF/HEIC/AVIF (libheif, libde265) que afectan a servicios como OpenAI, Slack, Meta y GitHub. En OpenAI lograron ejecución remota de código a través del foro community.openai.com y accedieron a cuentas corporativas de ChatGPT y Codex con acceso a un repositorio privado; OpenAI pagó 6.500 dólares por el hallazgo. Los investigadores usaron modelos de IA (Claude Opus 4.8/5, GPT-5.6 Sol) para acelerar el análisis y la explotación, completando la campaña en dos meses con menos de 3.000 dólares en tokens.
Resumen generado mediante IA a partir de MuyComputer. Naturaleza de la información: hecho documentado.
Análisis Por qué importa
Demuestra que componentes de bajo nivel muy extendidos (bibliotecas de procesamiento de imágenes) pueden convertirse en vector de ataque transversal a múltiples grandes tecnológicas, y que la IA está reduciendo drásticamente el coste y tiempo necesarios para convertir fallos en exploits funcionales.
- Quién se ve afectado
- Equipos de seguridad, ingeniería y CTOs de empresas tecnológicas que dependen de librerías de procesamiento de imágenes en sus productos o infraestructura.
- Qué puede cambiar
- Aumenta la presión para auditar dependencias de bajo nivel en la cadena de procesamiento de contenido multimedia y para anticipar que atacantes usarán IA para acelerar la explotación de vulnerabilidades.
Análisis generado a partir de la información disponible; no procede de la fuente.
Predicción Qué observar a continuación
Vigilar si aparecen nuevos hallazgos similares en otras bibliotecas de procesamiento multimedia y si las empresas afectadas amplían programas de bug bounty o refuerzan el aislamiento de estos componentes.
Recomendación Qué debería hacer una empresa
Las empresas que procesan imágenes subidas por usuarios deberían auditar en los próximos 3-6 meses sus dependencias de decodificación (ImageMagick, libvips, Sharp, libheif) y aplicar sandboxing o actualizaciones disponibles.
Recomendación generada por IA con la evidencia disponible; no es asesoramiento profesional.
Enviar esta noticia por correo
Enviado. Revisa que llegue a la bandeja de entrada de quien lo reciba.
La dirección no parece válida.
Has enviado varios correos seguidos. Espera un rato.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
No se ha podido enviar. Inténtalo de nuevo en unos minutos.
Fuente original: MuyComputer. La referencia es siempre el artículo original.
Ver fuente original ↗LLMagentesciberseguridadprocesamiento de imagen Hacktron AIOpenAISlackMetaGitHub ciberseguridad Hacktron HEIF OpenAI vulnerabilidad
Forma parte de la historia Investigación 'HEIF Heist' expone fallos en OpenAI, Slack, Meta y GitHub (2 noticias, estado: alto impacto).
Relacionadas
Investigadores usaron Claude de Anthropic para explotar fallos y acceder al código interno de OpenAI
Investigadores de Hacktron AI usaron modelos Claude para explotar una vulnerabilidad de desbordamiento de heap buffer en Discourse y un fallo de configuración…
Por qué importaDemuestra que los modelos de IA avanzados ya pueden automatizar gran parte del proceso de descubrimiento y explotación de vulnerabilidades complejas…

Investigadores usan Claude Opus 5 para hackear sistemas internos de OpenAI en menos de 72 horas
Tres investigadores de seguridad de Hacktron encadenaron dos vulnerabilidades (una en la librería libheif del foro de OpenAI y otra en la configuración SSO)…
Por qué importaDemuestra que modelos de IA avanzados pueden reducir drásticamente el tiempo y la experiencia necesarios para explotar vulnerabilidades conocidas…
Investigadores usaron Claude para explotar vulnerabilidades y acceder al código interno de OpenAI
Especialistas de Hacktron AI combinaron dos vulnerabilidades (una en el procesamiento de imágenes HEIF del foro de OpenAI en Discourse, otra en el inicio de…
Por qué importaDemuestra que los modelos de IA avanzados pueden reducir drásticamente el tiempo y el conocimiento técnico necesarios para desarrollar ciberataques…
Investigadores usan Claude Opus 5 de Anthropic para hackear el foro y repositorio de OpenAI en 72 horas
Hacktron AI explotó dos vulnerabilidades en el foro Discourse de OpenAI y su sistema de identificación, comprometiendo cuentas de ChatGPT y Codex de empleados…
Por qué importaDemuestra que modelos de IA avanzados pueden reducir drásticamente el tiempo y la experiencia técnica necesarios para ejecutar ataques complejos de…
Tu opinión
Te hemos enviado un correo para confirmar tu dirección. El comentario se procesará cuando pulses el enlace.
Gracias. Tu comentario se publicará cuando lo revise el equipo (los primeros comentarios de cada persona se moderan).
Comentario publicado. Gracias por participar.
No se puede comentar aquí.
Indica un nombre (de 2 a 60 caracteres).
El correo no parece válido.
El comentario debe tener entre 10 y 2.000 caracteres.
Demasiados enlaces en el comentario.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
Has alcanzado el límite diario de comentarios.
Demasiados comentarios seguidos. Espera un rato.
No se ha podido enviar el correo de confirmación. Inténtalo de nuevo en unos minutos.