Operación internacional desmantela el grupo de ransomware KillSec, que usaba IA para atacar empresas
Hecho Qué ha ocurrido
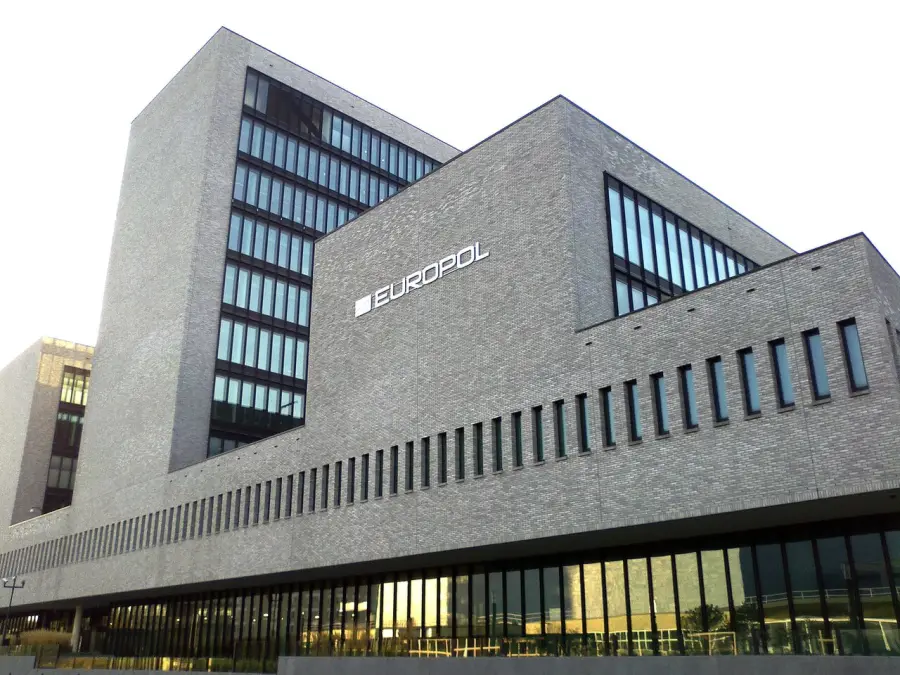
Una operación policial internacional coordinada por Alemania, con apoyo de Europol y Eurojust, ha tomado el control del sitio de filtraciones del grupo de ransomware KillSec. El presunto administrador principal es un adolescente de 16 años, y se han detenido provisionalmente a tres sospechosos, incluido un menor rumano en Alicante. Según Europol, el grupo usaba inteligencia artificial para construir y mantener su infraestructura de ransomware e identificar víctimas potenciales.
Resumen generado mediante IA a partir de 20minutos Tecnología. Naturaleza de la información: hecho documentado.
Análisis Por qué importa
Muestra cómo la IA está reduciendo la barrera de entrada para operaciones de ciberdelincuencia sofisticadas, incluso ejecutadas por menores de edad, lo que obliga a las empresas a reforzar sus defensas ante amenazas cada vez más automatizadas.
- Quién se ve afectado
- Empresas y organizaciones de cualquier sector expuestas a ataques de ransomware, y equipos de ciberseguridad y cumplimiento.
- Qué puede cambiar
- Se confirma el uso operativo de IA por parte de grupos criminales para automatizar el reconocimiento de víctimas y el mantenimiento de infraestructura maliciosa, lo que acelera la escala y sofisticación de estos ataques.
Análisis generado a partir de la información disponible; no procede de la fuente.
Predicción Qué observar a continuación
Vigilar si surgen más detenciones vinculadas a la investigación, qué técnicas concretas de IA empleaba el grupo, y si otras fuerzas de seguridad replican este tipo de operaciones contra grupos similares.
Recomendación Qué debería hacer una empresa
Las empresas deberían revisar en los próximos 3-6 meses sus protocolos de parcheo de vulnerabilidades y control de accesos, dado que este tipo de grupos explota precisamente esos puntos débiles.
Recomendación generada por IA con la evidencia disponible; no es asesoramiento profesional.
Enviar esta noticia por correo
Enviado. Revisa que llegue a la bandeja de entrada de quien lo reciba.
La dirección no parece válida.
Has enviado varios correos seguidos. Espera un rato.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
No se ha podido enviar. Inténtalo de nuevo en unos minutos.
Fuente original: 20minutos Tecnología. La referencia es siempre el artículo original.
Ver fuente original ↗automatizacion EuropolEurojustBitdefenderGroup-IB cibercrimen ciberseguridad Europol KillSec ransomware
Relacionadas
Los ciberataques publicados por grupos criminales suben un 25% en 2026 con la IA como acelerador
Según datos de ciberinteligencia de Secure&IT, los grupos cibercriminales publicaron 9.981 ataques entre enero y octubre de 2026, un 25% más que en el mismo…
Por qué importaLa IA generativa facilita phishing más creíble, suplantaciones de directivos y contenidos sintéticos, lo que obliga a revisar los controles de…
EEUU investiga a Megaspeed por presunto desvío de chips de Nvidia a China
Washington confirma una investigación penal contra la empresa singapurense Megaspeed por presuntas violaciones de los controles de exportación de…
Por qué importaMuestra que las autoridades estadounidenses persiguen el desvío de chips de IA mediante intermediarios, lo que eleva el riesgo legal para cualquier…
Anthropic afirma haber cruzado un umbral de seguridad por la posible automejora de la IA
Anthropic ha declarado que su tecnología ha cruzado un umbral de su Política de Escalado Responsable relacionado con una aceleración drástica del desarrollo de…
Por qué importaUn proveedor líder activa medidas de seguridad adicionales por previsión, no por un hecho observado, lo que anticipa qué criterios podrían aplicar…
The Economist prevé que en 2027 los riesgos de la IA se centren en crisis financiera, ciberataques y disputa por el control tecnológico
The Economist publica un pronóstico para 2027 en el que advierte de una posible crisis financiera ligada a la IA, de ciberataques más sofisticados con modelos…
Por qué importaLos riesgos de financiación, seguridad y cadenas de suministro pueden afectar a los planes de inversión y de operaciones de cualquier empresa que…
Tu opinión
Te hemos enviado un correo para confirmar tu dirección. El comentario se procesará cuando pulses el enlace.
Gracias. Tu comentario se publicará cuando lo revise el equipo (los primeros comentarios de cada persona se moderan).
Comentario publicado. Gracias por participar.
No se puede comentar aquí.
Indica un nombre (de 2 a 60 caracteres).
El correo no parece válido.
El comentario debe tener entre 10 y 2.000 caracteres.
Demasiados enlaces en el comentario.
No se ha podido comprobar que no eres un robot. Vuelve a intentarlo.
Has alcanzado el límite diario de comentarios.
Demasiados comentarios seguidos. Espera un rato.
No se ha podido enviar el correo de confirmación. Inténtalo de nuevo en unos minutos.