Corea del Sur investiga posible uso de IA en ciberataques a sus principales bancos
Hecho Qué ha ocurrido
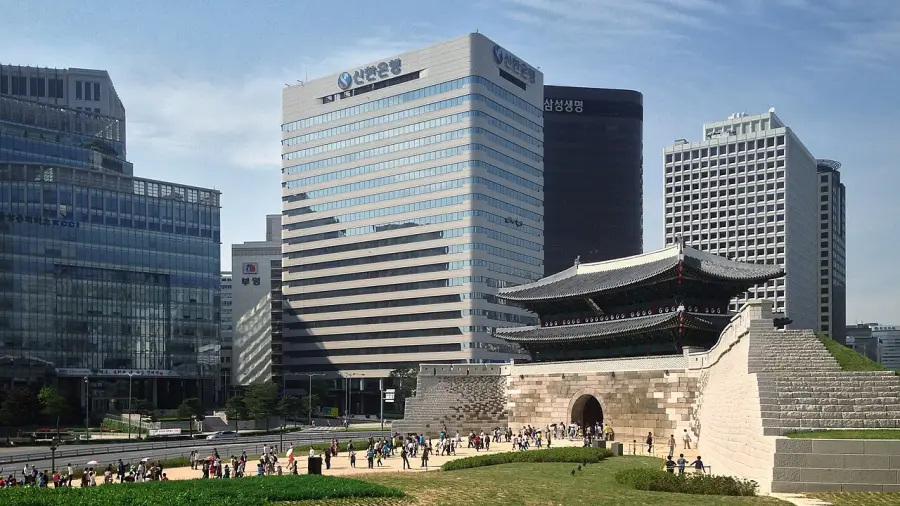
Corea del Sur investiga una serie de ciberataques y filtraciones que afectaron a siete entidades financieras, con más de 67.000 clientes comprometidos entre Yegaram Savings Bank, Shinhan Bank y otras. El presidente Lee Jae-myung ordenó una investigación exhaustiva tras señalar indicios de uso de inteligencia artificial en algunos ataques, y el regulador financiero reforzó las inspecciones. Investigadores encontraron rastros de ARTEX, una herramienta de pentesting autónomo basada en IA, en un servidor vinculado a los ataques, y se rastrearon 28 IPs en 12 países sin que se haya atribuido el origen real.
Resumen generado mediante IA a partir de Xataka. Naturaleza de la información: declaración de parte interesada.
Análisis Por qué importa
Es uno de los primeros casos con respaldo oficial de un gobierno que señala el posible uso de IA ofensiva en ataques reales contra infraestructura financiera crítica, lo que adelanta un escenario que preocupa a reguladores de todo el mundo.
- Quién se ve afectado
- Bancos y entidades financieras, equipos de ciberseguridad y reguladores del sector financiero.
- Qué puede cambiar
- Los bancos podrían verse obligados a reforzar controles de acceso, auditorías y detección de herramientas de pentesting automatizado basadas en IA usadas con fines maliciosos.
Análisis generado a partir de la información disponible; no procede de la fuente.
Predicción Qué observar a continuación
Si se confirma técnicamente el uso de ARTEX u otra herramienta de IA, si aparecen nuevas víctimas, y cómo responden otros reguladores financieros internacionales ante este precedente.
Recomendación Qué debería hacer una empresa
Las entidades financieras deberían auditar en los próximos 3-6 meses sus defensas frente a herramientas de pentesting automatizado basadas en IA y reforzar la monitorización de accesos externos.
Recomendación generada por IA con la evidencia disponible; no es asesoramiento profesional.
Enviar esta noticia por correo
Fuente original: Xataka. La referencia es siempre el artículo original.
Ver fuente original ↗agentesciberseguridad Financial Services CommissionShinhan BankYegaram Savings BankKB Kookmin Bank ARTEXbancaciberataquesciberseguridadCorea del Sur
Tu opinión
0 comentarios
Relacionadas
USA Today demanda a OpenAI por usar sus artículos sin permiso para entrenar IA
USA Today Co. y 13 afiliadas, dueñas de 19 publicaciones, demandaron a OpenAI en Nueva York reclamando más de USD 250 millones por usar sus artículos sin…
Por qué importaEl caso se suma a una ola de litigios de copyright contra OpenAI que podría redefinir el 'fair use' para el entrenamiento de IA y afectar…
Anthropic actualiza sus términos de uso de Claude: prohíbe el abuso sostenido y amplía restricciones
Anthropic actualizó por primera vez en más de un año la política de uso de Claude, prohibiendo el 'abuso sostenido y cruel innecesario' hacia el modelo, con…
Por qué importaLa medida refleja una postura inusual de una gran empresa de IA que trata al modelo como posible 'paciente moral', lo que puede influir en el debate…
Anthropic actualiza su política de uso de Claude para prohibir abuso extremo e interferencia electoral
Anthropic actualizó el jueves su política de uso de Claude, prohibiendo explícitamente el abuso verbal prolongado hacia el modelo en casos extremos, además de…
Por qué importaMarca un precedente en cómo las empresas de IA regulan la interacción humano-modelo y delimitan usos de alto riesgo como elecciones y vigilancia…
USA Today demanda a OpenAI por uso no autorizado de artículos para entrenar sus modelos
USA Today Co. y varios periódicos locales de su propiedad presentaron una demanda contra OpenAI alegando que copió 'cientos de miles' de artículos para…
Por qué importaLa proliferación de demandas por derechos de autor contra OpenAI incrementa el riesgo legal y financiero para la compañía y sienta precedentes sobre…